"카카오로 로그인", "페이스북으로 로그인" 같은 버튼은 손님에게 참 편합니다. 그런데 이 편한 문이 잠기지 않은 채 열려 있었다는 소식이 10월 말에 나왔습니다.
결론부터 말씀드리면, 회원가입이 있는 홈페이지라면 오늘 4가지만 확인하면 됩니다. 무슨 일인지 → 우리도 해당되는지 → 무엇을 점검할지 순서로 쉽게 풀어 드릴게요.
1단계. 이해하기 — 소셜 로그인 취약점, 무슨 일인가요?
이번 문제는 해킹 기술이 아니라 "검사 한 줄이 빠진" 실수에서 시작됐습니다.
1) 이번 소셜 로그인 취약점은 무엇인가요? - 확인표 검사 누락
워드프레스용 회원관리 플러그인 하나에서 소셜 로그인 확인 절차가 빠진 문제가 발견됐습니다. 워드프레스는 전 세계에서 많이 쓰는 홈페이지 제작 도구입니다.
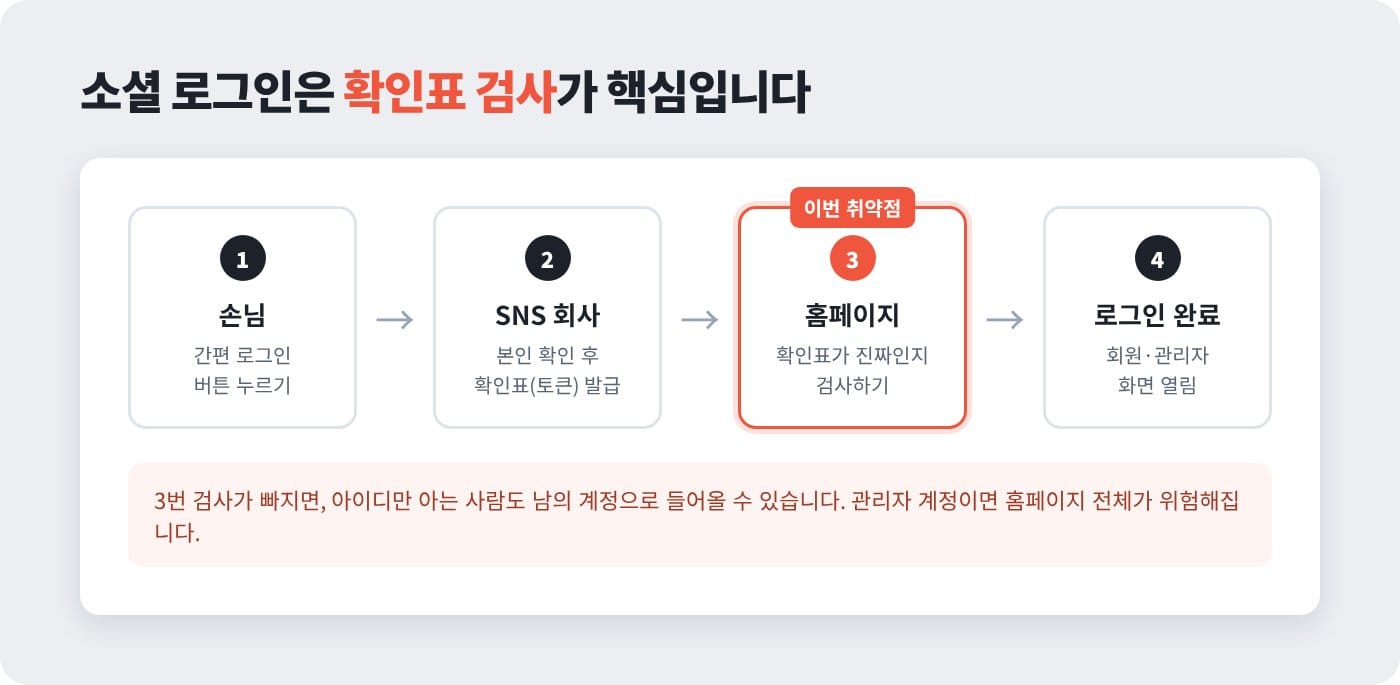
소셜 로그인은 SNS 회사가 "이 사람 맞습니다"라는 확인표(토큰)를 줍니다. 홈페이지는 그 확인표를 검사한 뒤 문을 엽니다. 데일리시큐 10월 28일 보도를 보면, Qode Membership은 이 검사를 건너뛰었습니다. 그래서 로그인 이름만 알면 남의 계정으로 들어갈 수 있었습니다.
- 위험도: 10점 만점 중 9.8점, 가장 높은 '치명적' 등급으로 매겨졌습니다.
- 영향 범위: 2.0.6.2 이하 버전이 해당되고, 2.0.6.3에서 고쳐졌습니다.
플러그인(홈페이지에 기능을 덧붙이는 추가 프로그램)은 스마트폰 앱과 비슷합니다. 앱에 문제가 생기면 업데이트로 고치듯, 플러그인도 업데이트가 곧 수리입니다. 취약점 정보는 Patchstack 취약점 데이터베이스에도 올라와 있습니다.
한 줄 정리: 경비원이 출입증을 받고도 진짜인지 안 본 셈입니다. 고친 버전으로 바꾸는 것이 해결책입니다.
2) 그래서 우리 가게에는? - 해당되는지 30초 확인
워드프레스로 만든 홈페이지가 아니라면 이번 건과는 직접 관련이 없습니다. 다만 회원가입·소셜 로그인이 있는 홈페이지라면 점검 습관은 똑같이 필요합니다.
| 우리 홈페이지 상황 | 이번 건 해당 여부 | 오늘 할 일 |
|---|---|---|
| 워드프레스 + 해당 플러그인 사용 | 해당 | 2.0.6.3 이상으로 업데이트 |
| 워드프레스 + 다른 회원 플러그인 | 직접 해당 아님 | 플러그인 업데이트 상태 확인 |
| 워드프레스가 아닌 홈페이지 | 직접 해당 아님 | 관리자 2차 인증 켜기 |
| 잘 모르겠음 | 확인 필요 | 제작 업체에 "워드프레스인가요?" 묻기 |
예를 들어, 회원 600명인 동네 반찬가게 쇼핑몰이 있다고 해 볼게요. 3년 전 외주로 워드프레스 홈페이지를 만들었습니다. 사장님은 플러그인 이름을 모를 수 있습니다. 이때는 제작 업체에 위 표의 마지막 줄 질문 하나만 보내면 됩니다.
한 줄 정리: 모르면 묻는 것이 첫 번째 점검입니다. 질문 한 통이면 됩니다.
2단계. 오늘 확인하기 — 업데이트, 안 되면 잠시 끄기
확인할 것 4가지 중 앞의 2가지는 오늘 10분이면 끝납니다.
3) 플러그인 버전 확인하고 업데이트하기
관리자 화면의 플러그인 목록에서 회원·로그인 관련 항목을 찾아 버전 숫자를 비교합니다.
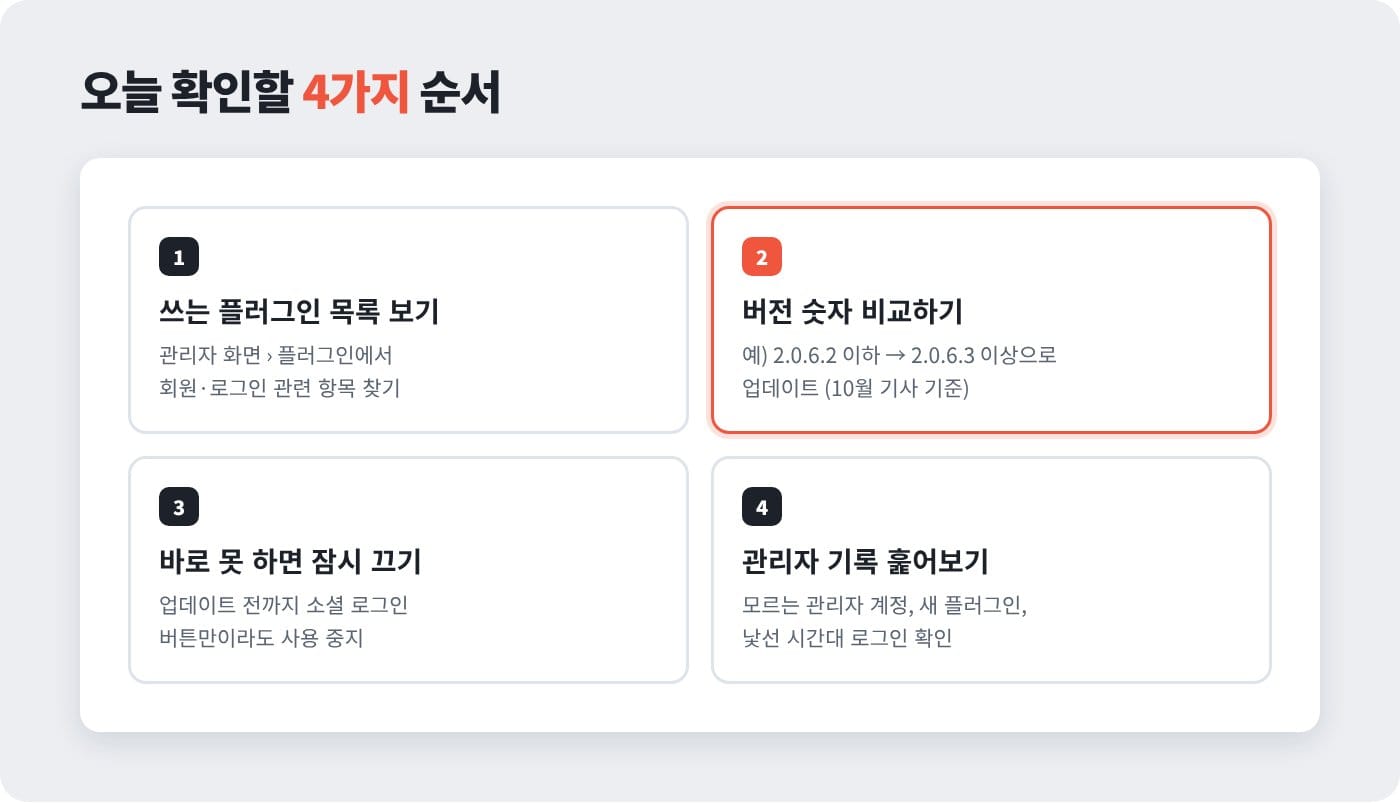
버전은 "2.0.6.2"처럼 점으로 나뉜 숫자입니다. 기사에 나온 고친 버전보다 숫자가 낮으면 업데이트 대상입니다. 업데이트 전에는 백업(지금 상태를 통째로 복사해 두는 것)을 먼저 해 두세요.
- 백업 먼저: 업데이트 후 화면이 깨지면 백업으로 되돌릴 수 있습니다.
- 테마도 확인: 같은 회사의 테마(홈페이지 디자인 틀)에 이 플러그인이 함께 들어 있을 수 있습니다.
활용 팁 직접 하기 어렵다면 업체에 "Qode Membership 버전과 업데이트 여부"를 보내세요. 답이 빨라집니다.
한 줄 정리: 버전 숫자 비교는 우유 유통기한 보기와 같습니다. 날짜만 보면 됩니다.
4) 바로 업데이트가 안 되면 소셜 로그인을 잠시 끄기
업데이트까지 시간이 걸린다면, 그동안 소셜 로그인 버튼만이라도 사용을 멈춥니다.
손님은 아이디·비밀번호로 로그인하면 되니 큰 불편은 없습니다. 열려 있는 문을 잠시 막아 두는 것입니다.
- 공지 문구: 이유를 길게 쓰지 말고 "점검 중"과 재개 예정만 적습니다.
- 다시 켤 때: 업데이트를 마친 뒤 테스트 계정으로 로그인을 한 번 해 봅니다.
한 줄 정리: 고장 난 자동문은 고칠 때까지 잠가 두는 것이 안전합니다.
3단계. 점검하기 — 지난 기록과 앞으로의 습관
업데이트 전에 이미 누가 들어왔을 수도 있습니다. 그래서 기록을 한 번 봐야 합니다.
5) 관리자 로그인 기록에서 이상한 줄 찾기
낯선 시간대, 해외 접속, 평소와 다른 로그인 방법, 이 세 가지가 겹친 줄을 찾습니다.
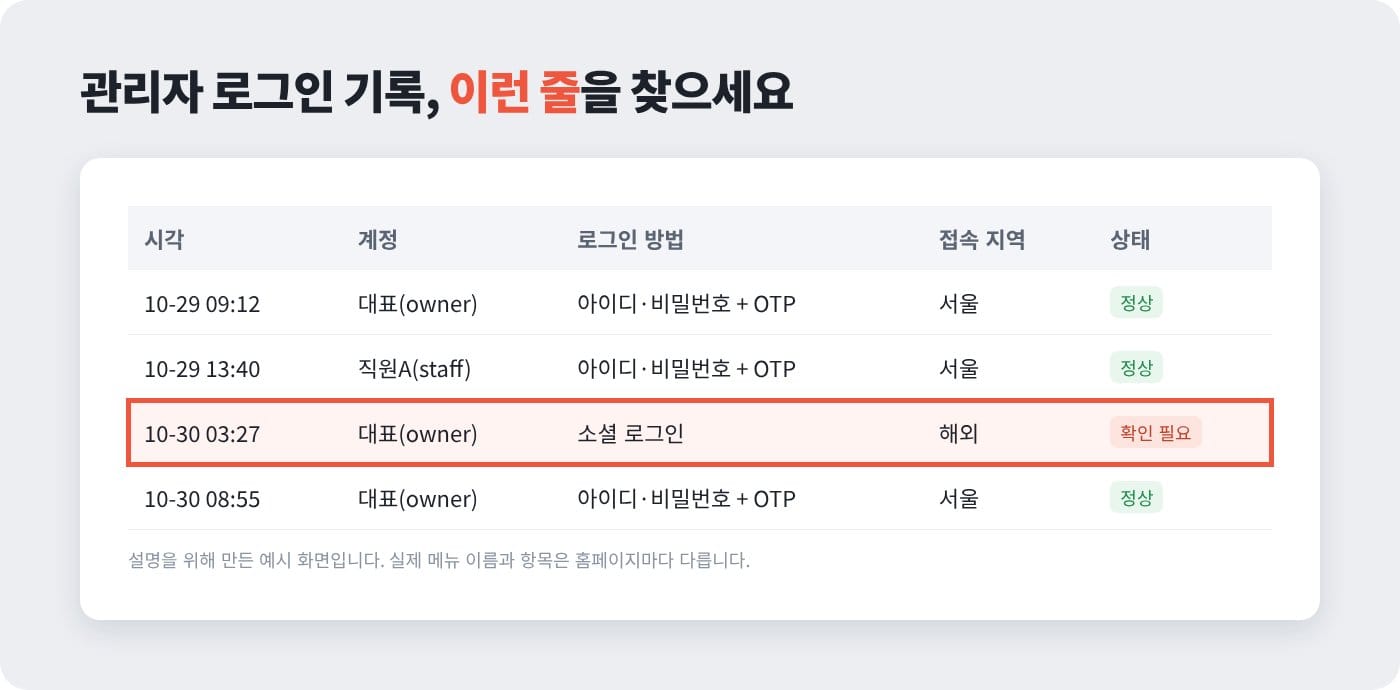
평소 대표님이 서울에서 낮에 들어오는데 새벽 3시에 해외에서 소셜 로그인 기록이 있다면 확인이 필요합니다. 모르는 관리자 계정이 새로 생겼는지, 낯선 플러그인이 설치됐는지도 함께 봅니다.
- 수상한 줄이 있으면: 관리자 비밀번호를 바꾸고, 모르는 계정은 지운 뒤 업체에 알립니다.
- 피해가 의심되면: KISA 118(한국인터넷진흥원 상담 전화)에 상담하세요.
활용 팁 이상한 기록은 지우지 말고 화면을 캡처해 두세요. 나중에 원인을 찾을 때 꼭 필요합니다.
한 줄 정리: 로그인 기록은 가게 CCTV입니다. 사고가 없어도 가끔 돌려 보세요.
6) 관리자 계정은 소셜 로그인 없이, 2차 인증으로
관리자 계정은 소셜 로그인을 쓰지 말고, 아이디·비밀번호 + OTP 2차 인증으로만 들어가게 합니다.
OTP(휴대폰 앱에 30초마다 바뀌는 숫자)는 비밀번호가 새도 문을 한 번 더 막아 줍니다. 손님 편의를 위한 소셜 로그인은 회원용으로만 두세요.
- 역할 나누기: 대표 계정과 직원 계정을 나누고, 직원에게는 필요한 메뉴만 열어 줍니다.
- 퇴사자 정리: 그만둔 직원 계정은 그날 바로 지웁니다.
한 줄 정리: 손님 출입문과 사무실 열쇠는 따로 관리해야 합니다.
한눈에 보기 — 상황별로 해야 할 일
| 사장님이 궁금할 때 | 해야 할 일 |
|---|---|
| 무슨 일이에요? | 소셜 로그인 확인표 검사가 빠진 취약점(9.8점) |
| 우리도 해당돼요? | 워드프레스 + 해당 플러그인 여부를 업체에 확인 |
| 지금 뭘 하죠? | 2.0.6.3 이상으로 업데이트, 전에 백업 |
| 업데이트가 늦어지면요? | 소셜 로그인 버튼 잠시 끄기 |
| 이미 들어왔으면요? | 관리자 기록·새 계정·새 플러그인 확인 |
| 앞으로는요? | 관리자는 OTP 2차 인증, 직원 계정 분리 |
처음 보는 말은 아래 표를 참고하세요.
| 용어 | 쉬운 뜻 | 비유·예시 |
|---|---|---|
| 소셜 로그인 | SNS 계정으로 가입·로그인하는 기능 | 다른 건물 출입증으로 들어가기 |
| 토큰(확인표) | 로그인한 사람이 맞다는 증표 | 출입증에 찍힌 도장 |
| 플러그인 | 홈페이지에 기능을 더하는 추가 프로그램 | 휴대폰에 까는 앱 |
| OTP 2차 인증 | 비밀번호 다음에 한 번 더 확인하는 숫자 | 현관 비밀번호 뒤 한 번 더 있는 잠금 |
한 줄 정리: 업데이트, 잠시 끄기, 기록 보기, 2차 인증. 네 가지면 충분합니다.
오늘 바로 할 일 체크리스트
아래 5가지는 오늘 바로 할 수 있습니다.
- □ 제작 업체에 "우리 홈페이지가 워드프레스인지" 물어보기
- □ 회원·로그인 플러그인 이름과 버전 받아 두기
- □ 업데이트 전 백업이 있는지 확인하기
- □ 관리자 로그인 기록에서 최근 2주 접속 훑어보기
- □ 관리자 계정에 OTP 2차 인증 켜기
한 줄 정리: 질문 한 통과 기록 한 번 보기, 오늘은 거기까지만 해도 됩니다.
자주 묻는 질문
소셜 로그인을 아예 없애야 하나요?
없앨 필요는 없습니다. 고친 버전으로 업데이트하면 다시 써도 됩니다. 다만 관리자 계정만큼은 소셜 로그인을 쓰지 않는 것이 안전합니다.
워드프레스 홈페이지가 아니면 신경 안 써도 되나요?
이번 건은 직접 해당되지 않지만, 점검 습관은 똑같이 필요합니다. 회원 기능이 있는 홈페이지는 6개월에 한 번은 로그인 기록과 관리자 계정 목록을 보세요. 2차 인증이 꺼져 있다면 오늘 켜 두는 것이 좋습니다.
이미 피해를 입은 것 같으면 어디에 알려야 하나요?
먼저 제작 업체에 알리고, 관리자 비밀번호를 바꿔 주세요. 그다음 KISA 118에 전화해 상담을 받으면 됩니다.
한 줄 정리: 지우지 말고, 바꾸고, 알리기. 순서만 기억하세요.
비용과 잇다웹 연결 — 관리자 보안이 기본인 홈페이지
맞춤 제작은 로그인 방식까지 처음부터 설계합니다. 완성 디자인은 갖춰진 관리 기능으로 바로 시작합니다. 잇다웹 완성 디자인은 모든 요금제에 관리자 2차 인증(OTP)과 대표·직원 권한 나누기가 들어 있습니다. 다른 업체가 만든 홈페이지도 유지보수를 맡길 수 있습니다.
| 항목 | 2026년 10월 잇다웹 공식 페이지 기준 |
|---|---|
| 관리자 2차 인증(OTP)·직원 계정 | 모든 요금제 포함 |
| 월 호스팅 요금(12개월 결제 기준) | 4,900원부터 |
| 다른 업체가 만든 홈페이지 유지보수 | 가능, 첫 작업에 분석 비용 별도 |
| 야간·주말·공휴일 긴급 대응 | 가능, 50% 할증 |
건별 작업 비용은 홈페이지 유지보수 단가표에서 볼 수 있습니다.
한 줄 정리: 보안은 사고 뒤 비용보다 미리 켜 두는 설정이 훨씬 쌉니다.
오늘의 글은 여기까지입니다. 지금 제작 업체에 "우리 홈페이지가 워드프레스인가요?" 한 줄부터 보내 보세요.
※ 이 글은 2026년 10월 기준 보도와 공식 페이지를 바탕으로 썼습니다. 취약점 정보와 요금은 바뀔 수 있으니 이용 전 공식 안내를 확인해 주세요. 본문 이미지 속 수치와 기록은 예시입니다.
함께 보면 좋을 글
우리 홈페이지 보안 상태가 걱정되시면 무료 견적 상담에서 편하게 물어보세요.
본문 이미지: 잇다웹 제작 설명 이미지 (social-login-flow, check-4steps, admin-login-log)