"우리 가게 회원 정보가 새어 나간 것 같다." 이런 연락을 받으면 사장님 머리가 하얘집니다. 무엇부터 해야 할지, 손님에게 뭐라고 써야 할지 막막합니다.
이 글에서는 개인정보 유출 안내문을 쓰는 방법을 5단계로 정리했습니다. 실제 관리자 화면을 보면서 확인 → 안내 → 재발 방지 순서로 따라오시면 됩니다.
그래서 우리 가게에는? — 유출 소식이 남 일이 아닌 이유
작은 쇼핑몰도 안내문 한 장은 미리 준비해 두는 편이 안전합니다. 최근 유출 소식은 큰 회사만의 이야기가 아닙니다.
한국경제 보도에 따르면 올해 1~8월 개인정보 유출 신고는 579건입니다. 지난해 1년 동안의 447건을 이미 넘었습니다(한국경제, 2026년 10월 28일). 같은 기사는 여러 번 유출 소식을 들은 사람들이 무뎌지는 '유출 피로'도 짚었습니다.
10월에는 한 닭가슴살 전문 쇼핑몰이 추가 유출 가능성을 공지했습니다. 이 쇼핑몰은 9월 28일 외부 접근을 처음 확인했고, 10월 22일 안내문을 올렸습니다(스페셜경제, 2026년 10월 30일). 안내문에는 유출 가능 항목, 회사 조치, 손님이 할 일(비밀번호 변경, 사칭 문자 주의)이 담겼습니다.
| 최근 소식 | 우리 가게에 주는 의미 |
|---|---|
| 유출 신고 579건(1~8월) | 업종·규모와 관계없이 생길 수 있습니다 |
| 손님의 '유출 피로' | 안내문이 짧고 분명해야 읽힙니다 |
| 가입 시기별로 대상이 다름 | 언제 가입한 누구인지 기록이 있어야 합니다 |
한 줄 정리: 유출 안내문은 소화기와 같습니다. 불이 나기 전에 자리를 정해 둬야 합니다.
1단계. 확인 — 무슨 일이 있었는지 먼저 정리하기
안내문을 쓰기 전에 사실부터 모읍니다. 확인 안 된 내용을 서둘러 쓰면 손님이 더 불안해합니다.
1) 활동 로그 확인 - 언제, 어디서, 무엇이 있었나요?
관리자 화면의 활동 로그(누가 언제 무엇을 바꿨는지 자동으로 남는 기록)를 먼저 내려받아 보관합니다.
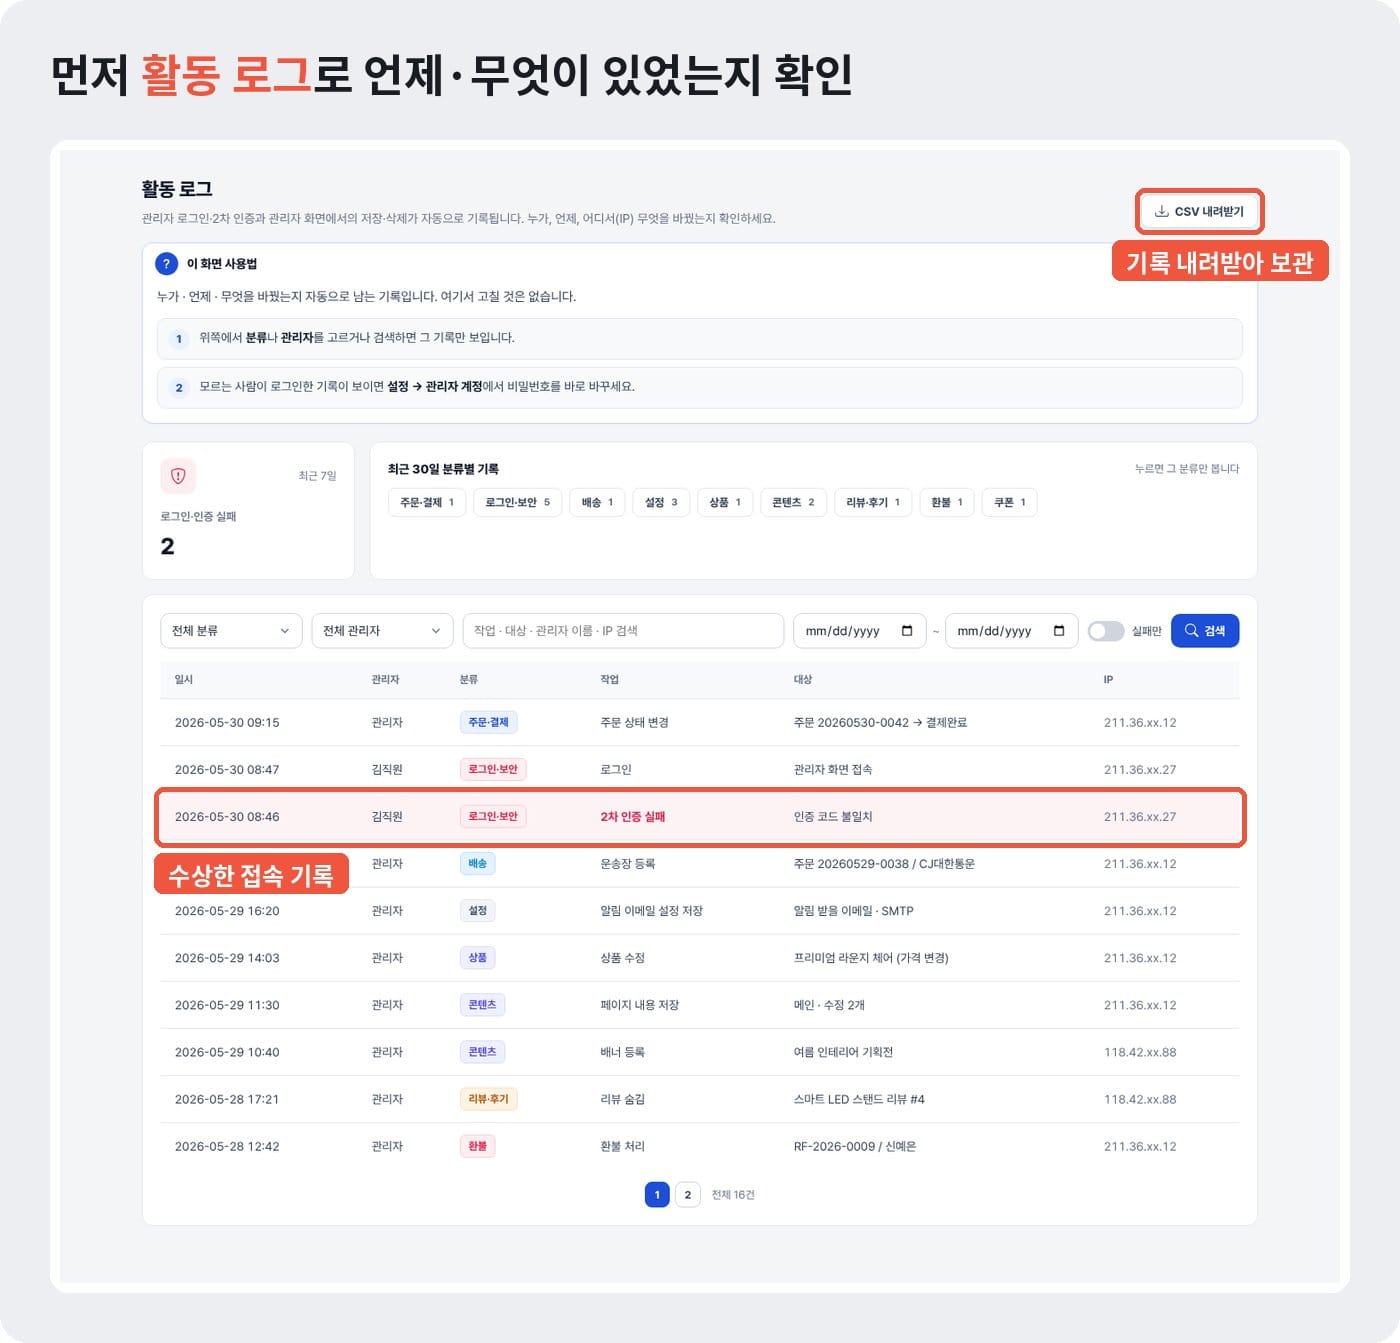
로그는 사고의 블랙박스입니다. 이상한 시간의 로그인, 처음 보는 IP(인터넷 주소), 2차 인증 실패가 있는지 봅니다. 기록은 지우지 말고 파일로 따로 저장해 두세요.
- 보관 먼저: 확인하기 전에 CSV 파일로 내려받아 날짜를 붙여 저장합니다.
- 시간표 만들기: "처음 이상을 본 날, 확인한 날, 막은 날"을 한 줄씩 적어 둡니다.
한 줄 정리: 로그를 지키는 것이 첫 번째 조치입니다. 블랙박스부터 꺼내 두세요.
2) 신고 대상 확인 - 72시간 안에 정해야 할 것
아래 셋 중 하나라도 해당하면 72시간 안에 신고해야 합니다(개인정보보호위원회 안내 기준).
| 신고 기준 | 쉬운 예 |
|---|---|
| 1천 명 이상의 개인정보 유출 | 회원 1,200명 명단이 새어 나감 |
| 민감정보·고유식별정보 유출 | 주민등록번호가 포함된 파일이 새어 나감 |
| 외부의 불법 접근(해킹 등)으로 유출 | 단 1명이라도 해킹으로 새어 나감 |
신고는 개인정보보호위원회 유출 신고 안내에 나온 접수 사이트에서 합니다. 신고하지 않으면 과태료가 부과될 수 있습니다. 내 경우가 해당하는지 헷갈리면 안내 페이지의 문의처에 먼저 물어보세요.
활용 팁 로그 파일과 시간표를 한 폴더에 모아 두세요. 신고 화면에서 적을 내용을 바로 옮길 수 있습니다.
한 줄 정리: 해킹이면 1명이어도 신고 대상입니다. 72시간 시계는 알게 된 순간부터 돕니다.
2단계. 안내와 재발 방지 — 손님이 읽고 바로 행동하게
안내문의 목적은 사과가 아니라 손님 피해를 줄이는 것입니다. 손님이 지금 할 일이 첫 화면에 보여야 합니다.
3) 안내문 5가지 항목 - 무엇을 적어야 하나요?
개인정보 보호법 제34조에 정해진 5가지 항목을 순서대로 적습니다.
| 항목 | 이렇게 쓰세요 |
|---|---|
| 유출된 항목 | 이름, 연락처, 주소처럼 구체적으로 적기 |
| 시점과 경위 | 언제 알았고 어떤 방식으로 생겼는지 적기 |
| 손님이 할 일 | 비밀번호 변경, 사칭 문자 주의처럼 행동으로 적기 |
| 우리가 한 조치 | 접속 차단, 비밀번호 초기화처럼 끝낸 일 적기 |
| 문의처 | 담당자, 전화, 이메일, 운영 시간 적기 |
예를 들어, 회원 800명인 반찬 쇼핑몰에서 관리자 계정이 털린 정황을 찾았다고 해 볼게요. 안내문 첫 줄에는 "10월 ○일 외부 접속을 확인했습니다"를 씁니다. 두 번째 줄에는 "비밀번호를 바꿔 주세요"를 씁니다. 사과 문장은 그다음이어도 늦지 않습니다.
- 확인된 것만: 아직 모르는 부분은 "조사 중이며 확인되면 다시 알리겠습니다"라고 씁니다.
- 쉬운 말: "크리덴셜" 같은 전문 용어 대신 "같은 비밀번호를 쓰는 다른 사이트"처럼 씁니다.
활용 팁 안내문 끝에 "저희는 문자로 비밀번호를 묻지 않습니다"를 꼭 넣으세요. 사고 뒤에는 가게를 사칭한 문자가 따라오기 쉽습니다.
한 줄 정리: 안내문은 사과문이 아니라 행동 안내서입니다. 손님이 할 일을 맨 위에 두세요.
4) 알리는 곳 - 공지, 팝업, 문자 세 군데
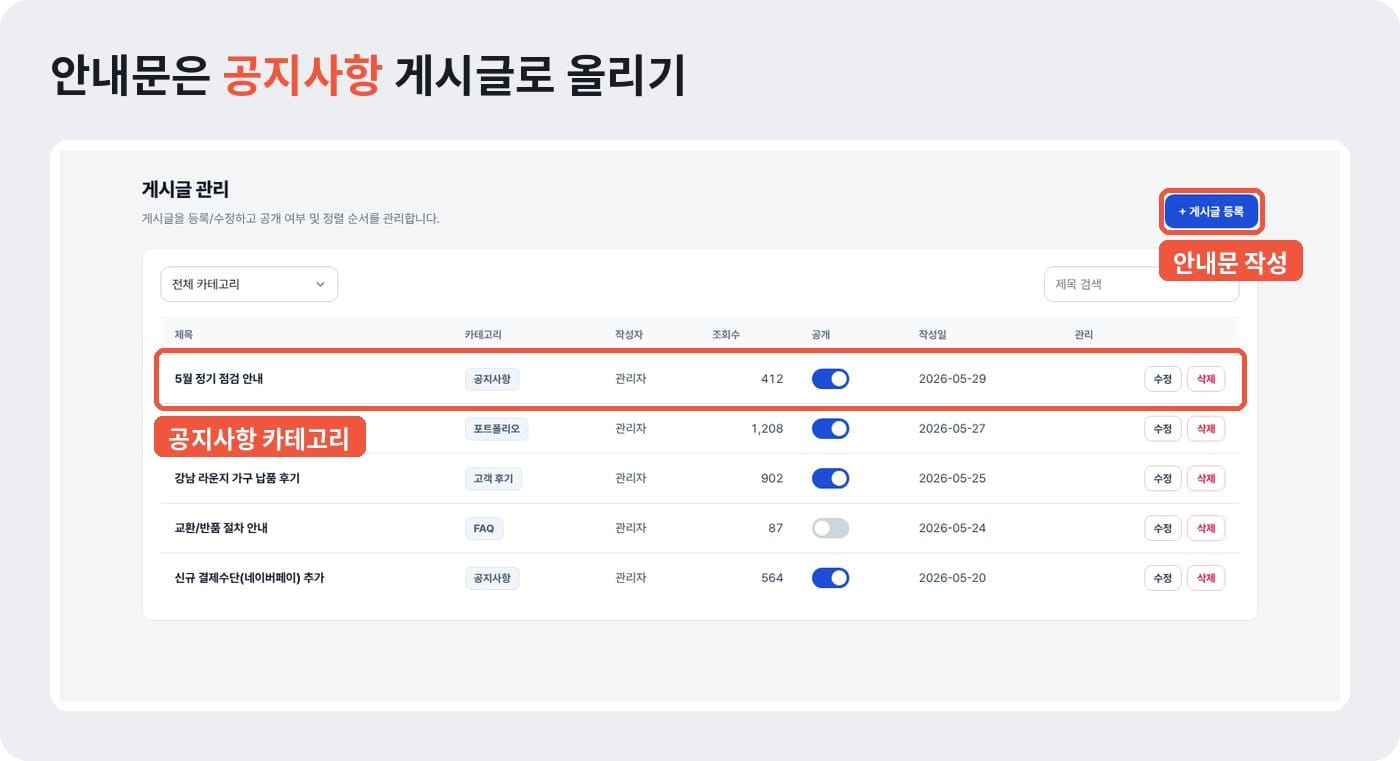
같은 내용을 홈페이지 공지, 첫 화면 팝업, 개별 문자나 이메일로 알립니다.
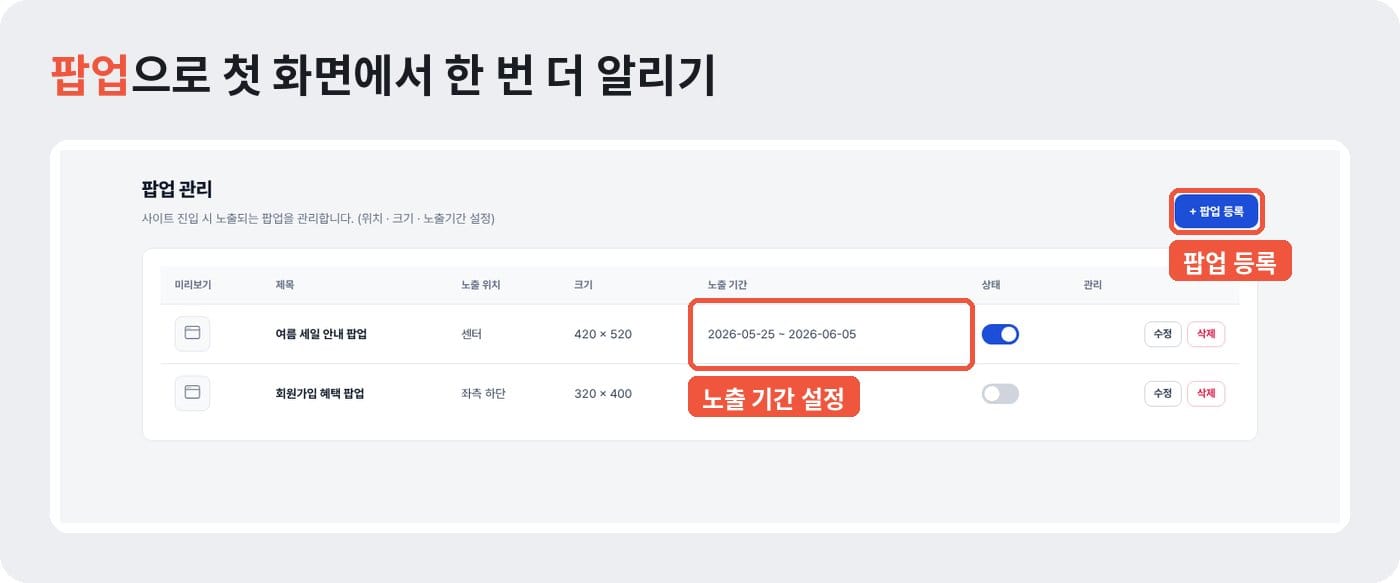
공지만 올리면 들어오지 않는 손님은 모릅니다. 팝업은 방문한 손님에게, 문자는 방문하지 않는 손님에게 닿습니다.
- 팝업 기간: 최소 2~4주는 띄워 두고, 공지 글로 연결되게 합니다.
- 개별 연락: 대상 손님이 확인되면 문자나 이메일로 따로 알립니다.
한 줄 정리: 공지는 게시판, 팝업은 현관문, 문자는 집 앞 우편함입니다. 세 곳 모두 쓰세요.
5) 재발 방지 - 2차 인증과 비밀번호 정리
관리자 계정에 2차 인증(비밀번호 다음에 휴대폰 숫자를 한 번 더 넣는 확인)을 켭니다.
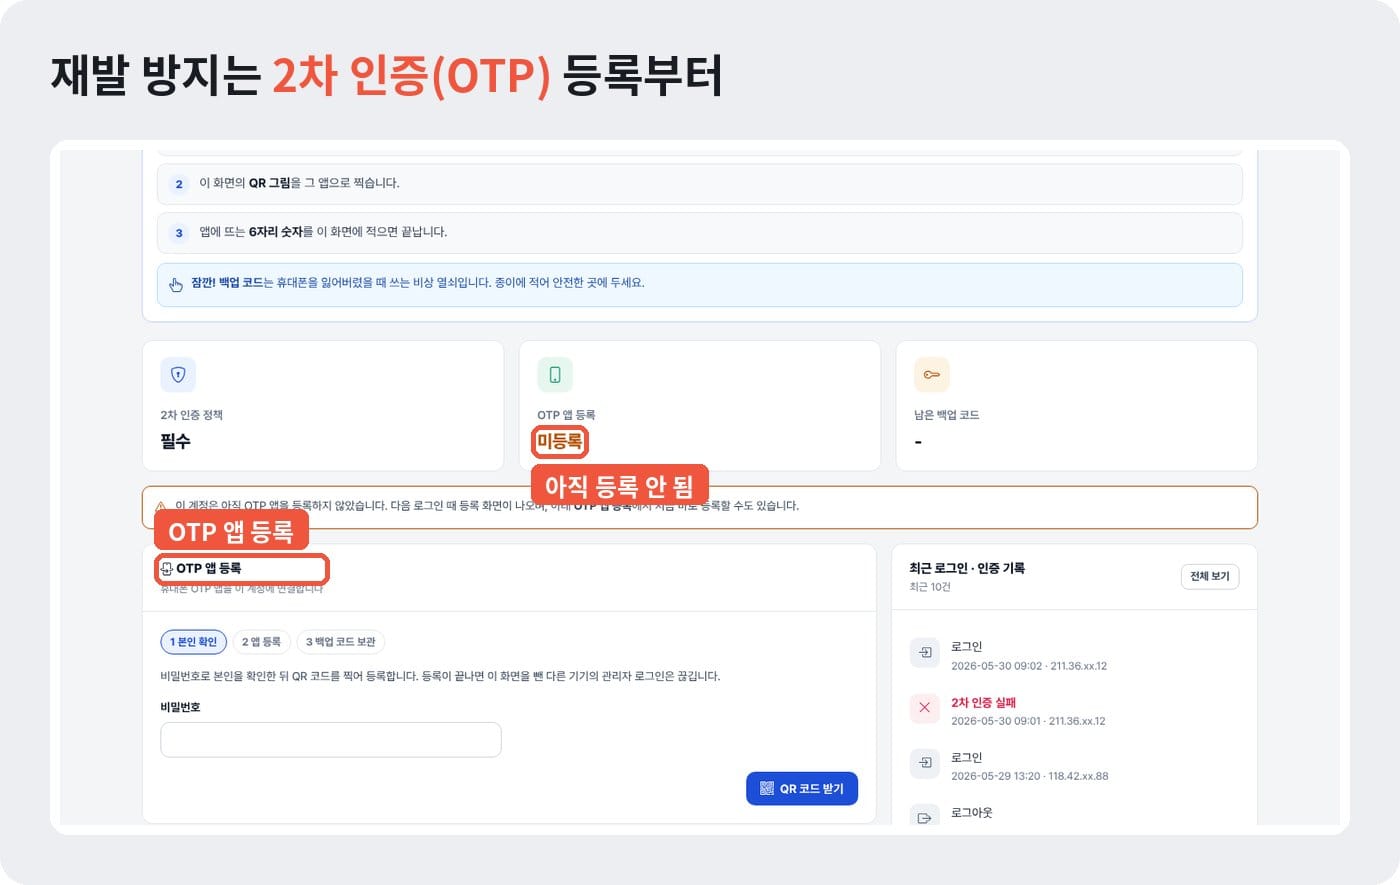
비밀번호가 새어 나가도 휴대폰이 없으면 들어올 수 없게 하는 장치입니다. 직원 계정도 사람마다 따로 만들고, 그만둔 직원 계정은 바로 지웁니다.
- 모두 바꾸기: 관리자, PG(카드 결제 대행사) 관리자, 이메일 비밀번호를 한 번에 바꿉니다.
- 받는 정보 줄이기: 주문에 필요 없는 정보는 회원가입 양식에서 빼 둡니다.
한 줄 정리: 자물쇠를 하나 더 다는 것이 2차 인증입니다. 사고 다음 날이 아니라 오늘 켜세요.
한눈에 보기 — 사장님이 궁금할 때 해야 할 것
5단계를 표 한 장으로 정리했습니다.
| 사장님이 궁금할 때 | 해야 할 것 |
|---|---|
| 진짜 유출인지 모르겠어요 | 활동 로그 내려받기, 시간표 적기 |
| 신고해야 하나요? | 1천 명·민감정보·해킹 기준 확인, 72시간 안에 신고 |
| 안내문에 뭘 쓰나요? | 항목, 경위, 손님 할 일, 조치, 문의처 5가지 |
| 어디에 알리나요? | 공지 + 팝업 + 문자·이메일 |
| 다시 안 생기게 하려면요? | 2차 인증, 비밀번호 일괄 변경, 받는 정보 줄이기 |
한 줄 정리: 확인 → 신고 → 안내 → 알림 → 잠금, 이 순서만 기억하세요.
실행 체크리스트
사고가 없어도 오늘 바로 해 둘 수 있는 일입니다.
- □ 관리자 활동 로그 화면이 어디 있는지 한 번 열어 보기
- □ 안내문 5가지 항목을 빈칸으로 둔 초안 파일 만들어 두기
- □ 회원가입 양식에서 꼭 필요하지 않은 항목 지우기
- □ 관리자와 직원 계정 모두 2차 인증 켜기
- □ 개인정보보호위원회 신고 안내 페이지를 즐겨찾기에 넣기
한 줄 정리: 초안 한 장과 2차 인증만 준비해도 사고 날의 72시간이 훨씬 덜 막막합니다.
자주 묻는 질문
개인정보 유출 안내문은 언제까지 보내야 하나요?
가능한 한 빨리, 원칙적으로 유출을 알게 된 때부터 72시간 안에 보내야 합니다. 모든 내용이 확인되지 않았다면 확인된 것부터 먼저 알리고, 나머지는 확인되는 대로 다시 알립니다. 예외 상황은 개인정보보호위원회 안내를 꼭 확인하세요.
손님이 몇 명 안 되면 신고하지 않아도 되나요?
해킹 같은 외부 접근이 원인이면 1명이어도 신고 대상입니다. 직원 실수로 파일이 잘못 나간 경우에는 1천 명 이상이거나 주민등록번호 같은 정보가 포함됐는지를 봅니다. 판단이 어렵다면 신고 안내 페이지의 문의처에 먼저 물어보세요.
챗GPT로 안내문 초안을 써도 되나요?
초안을 잡는 데는 써도 괜찮습니다. 다만 손님 이름, 연락처, 로그 같은 실제 개인정보는 붙여 넣지 마세요. 5가지 항목 틀만 받아 두고, 날짜와 사실은 사장님이 직접 채우는 것이 안전합니다.
한 줄 정리: 72시간 안에, 확인된 것부터, 개인정보는 빼고 쓰세요.
관리 비용은? — 완성 디자인과 맞춤 제작
활동 로그, 공지·팝업, 2차 인증은 처음부터 관리자 페이지에 있어야 사고 날 바로 씁니다. 맞춤 제작은 우리 가게에 필요한 보안 기능을 골라 처음부터 만듭니다. 대신 기간과 비용이 기능 수에 따라 달라집니다. 완성 디자인은 이런 관리 기능이 기본으로 들어 있어, 내용만 채우고 바로 엽니다. 실제 화면은 관리자 페이지 데모에서 눌러 볼 수 있습니다.
| 항목 | 2026년 10월 잇다웹 공식 페이지 기준 |
|---|---|
| 디자인·관리자 페이지·SSL 세팅 | 0원 |
| 관리자 2차 인증(OTP)·직원 계정 | 모든 요금제 포함 |
| 게시판·공지, 메인 배너·팝업 | 모든 요금제 포함 |
| 월 호스팅 요금(12개월 결제 기준) | 4,900원 · 14,900원 · 24,900원 · 44,900원 (스타터~무제한) |
| 무료 체험 | 7일, 카드 등록 없이 시작 |
요금제별 차이는 홈페이지 요금제 비교에서 확인하실 수 있습니다.
한 줄 정리: 보안 기능은 사고 뒤에 사는 것이 아니라 처음부터 들어 있어야 합니다.
오늘의 글은 여기까지입니다. 오늘은 관리자 계정에 2차 인증부터 켜 보세요.
※ 이 글은 2026년 10월 기준 공식 페이지와 보도를 바탕으로 썼습니다. 법령 해석과 요금은 바뀔 수 있으니 실제 상황에서는 개인정보보호위원회와 공식 안내를 확인해 주세요. 본문 이미지 속 상호와 수치는 예시입니다.
함께 보면 좋을 글
우리 쇼핑몰 보안 설정이 걱정되시면 무료 견적 상담에서 편하게 물어보세요.
본문 이미지: 잇다웹 관리자 데모 화면 (logs 활동 로그·CSV, board-posts 공지사항, content-popups 팝업 노출 기간, security OTP 등록)