아웃룩 보안 업데이트는 이번 달에 특히 미루면 안 됩니다. 2026년 11월 10일 마이크로소프트가 정기 보안 업데이트를 냈습니다. 여기에 이미 실제 공격에 쓰이는 아웃룩 취약점이 들어 있습니다. 결론부터 말하면, 오늘 업데이트를 누르고 낯선 첨부파일만 조심하면 대부분 막을 수 있습니다.
가게나 작은 사무실에서는 아웃룩으로 견적서와 세금계산서를 주고받는 경우가 많습니다. 이 글에서는 무엇이 문제인지, 우리 가게에 어떤 의미인지, 오늘 할 일 4가지를 차례로 정리합니다.
알아두면 좋은 용어
| 용어 | 쉬운 뜻 | 비유·예시 |
|---|---|---|
| 취약점 | 프로그램에 생긴 보안 구멍 | 잠기지 않는 뒷문 |
| 제로데이 | 고치기 전부터 이미 공격에 쓰인 구멍 | 도둑이 먼저 찾은 뒷문 |
| 해시 | 비밀번호를 알아보기 어렵게 바꾼 값 | 열쇠 모양을 본뜬 찰흙 |
| 보안 업데이트(패치) | 구멍을 막는 수정 파일 | 뒷문에 새 자물쇠 달기 |
| 445번 포트 | 윈도우가 파일 공유에 쓰는 통로 번호 | 건물의 화물용 출입구 |
1단계. 알아보기 — 이번 달 무엇이 문제인가
1) 11월 아웃룩 취약점은 무엇인가요? - 비밀번호 흔적이 새는 구멍
수상한 파일을 열면 아웃룩이 경고 없이 외부 서버에 접속하고, 로그인 정보의 흔적이 넘어가는 문제입니다.
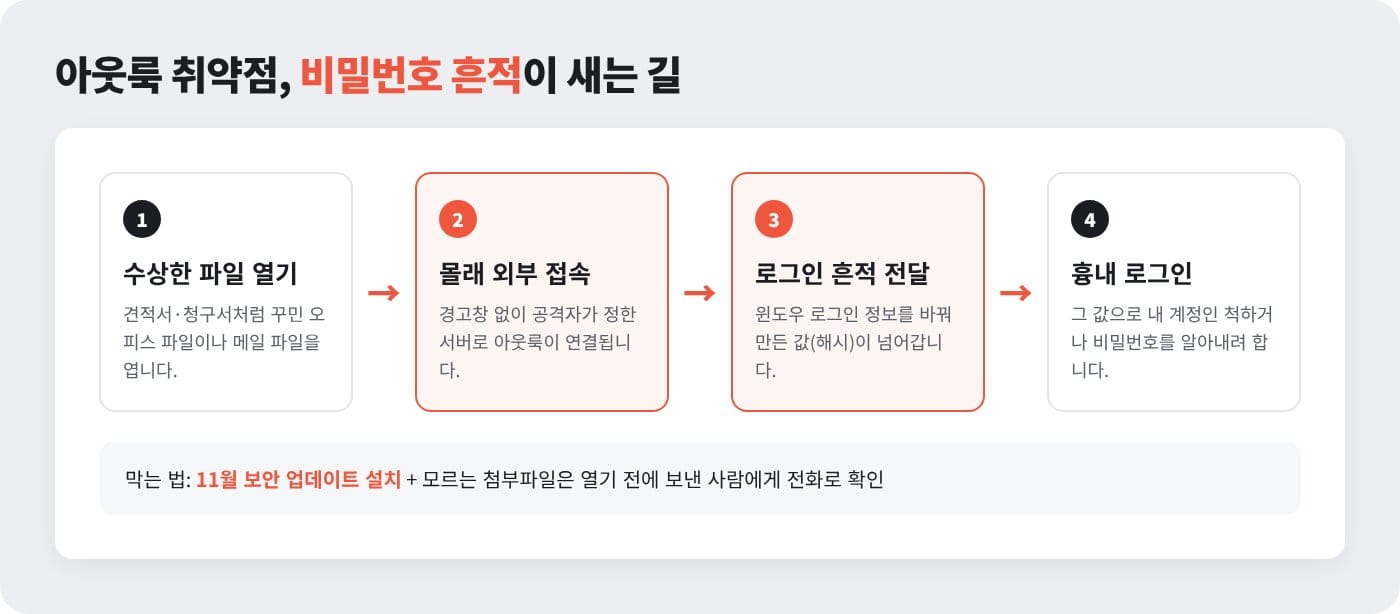
CSO 온라인 보도와 블랙포인트 사이버 정리에 따르면, 이 취약점은 이미 공격에 쓰이고 있습니다. 위험도 점수는 10점 만점에 6.5점으로 중간 수준입니다. 대신 이미 악용되고 있다는 점이 문제입니다.
비유하면 공격자가 찰흙으로 열쇠 모양을 떠 가는 것과 비슷합니다. 열쇠 자체는 아니어도, 그 모양으로 문을 열려고 시도할 수 있습니다.
- 조건: 사용자가 공격자가 만든 오피스 파일이나 메일 파일을 열어야 합니다.
- 대상: 보도에 따르면 기업용 마이크로소프트 365 앱과 오피스 2021·2024 등이 포함됩니다.
한 줄 정리: 파일 하나를 여는 순간 로그인 흔적이 샐 수 있으니, 업데이트가 먼저입니다.
2) 그래서 우리 가게에는? - 아웃룩을 쓰면 해당됩니다
가게 PC에서 아웃룩이나 오피스를 쓴다면 이번 달 업데이트 대상입니다.
이번 업데이트에는 이 밖에도 엑셀·워드 등 오피스 프로그램 구멍이 여럿 함께 고쳐졌습니다. 같은 달 크롬에서도 이미 악용된 취약점(CVE-2026-125350)이 고쳐졌다고 보도됐습니다. 그래서 윈도우만이 아니라 오피스와 크롬도 같이 봐야 합니다.
| 우리 가게 상황 | 위험도 | 지금 할 일 |
|---|---|---|
| 아웃룩으로 거래처 메일을 받음 | 높음 | 오늘 오피스 업데이트 |
| 오피스는 쓰지만 메일은 웹으로 봄 | 중간 | 이번 주 오피스 업데이트 |
| 크롬으로 관리자 페이지 접속 | 중간 | 크롬 다시 시작해 업데이트 |
| 업데이트를 꺼 둔 PC가 있음 | 높음 | 자동 업데이트 다시 켜기 |
- 함께 쓰는 PC: 계산대 PC처럼 여러 명이 쓰는 PC가 가장 늦게 업데이트됩니다.
- 오래된 오피스: 지원이 끝난 버전은 업데이트가 오지 않으니 버전을 확인하세요.
한 줄 정리: 아웃룩·오피스·크롬 중 하나라도 쓰면 이번 달 업데이트는 필수입니다.
2단계. 막기 — 오늘 할 일 두 가지
3) 업데이트는 어디서 확인하나요? - 윈도우·오피스·크롬 세 곳
윈도우, 오피스, 크롬은 업데이트 메뉴가 따로 있어서 세 곳을 각각 눌러야 합니다.
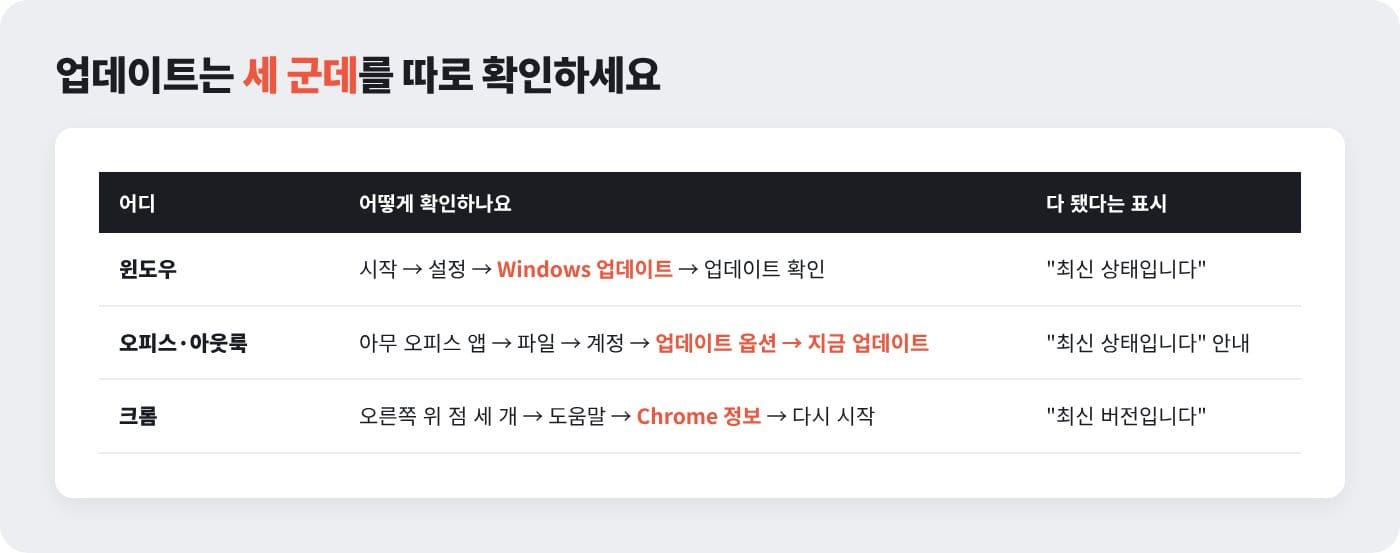
윈도우 업데이트만 했다고 오피스까지 최신이 되지 않는 경우가 있습니다. 특히 오피스는 "업데이트 옵션"을 직접 눌러야 바로 받습니다.
- 시작 → 설정 → Windows 업데이트 → 업데이트 확인을 누릅니다.
- 워드나 엑셀을 열고 파일 → 계정 → 업데이트 옵션 → 지금 업데이트를 누릅니다.
- 크롬 오른쪽 위 점 세 개 → 도움말 → Chrome 정보를 열고 다시 시작합니다.
- 다 끝난 표시: 세 곳 모두 "최신 상태" 또는 "최신 버전" 안내가 나오면 됩니다.
- 재시작: 업데이트 후 PC를 한 번 껐다 켜야 적용되는 경우가 많습니다.
활용 팁 업데이트는 손님이 적은 시간에 하세요. 재시작까지 10~20분 정도 여유를 두면 마음이 편합니다.
한 줄 정리: 업데이트는 한 곳이 아니라 세 곳입니다.
4) 첨부파일은 어떻게 확인하나요? - 예상 못 한 파일은 전화 먼저
예상하지 못한 견적서·청구서 파일은 열기 전에 보낸 사람에게 전화로 확인합니다.
이번 취약점은 사용자가 파일을 열어야 작동합니다. 그래서 "여는 습관"만 바꿔도 큰 도움이 됩니다.
예를 들어, 직원 3명인 인테리어 사무실에 거래처 이름으로 "수정 견적서" 메일이 왔다고 해 볼게요. 최근 견적을 요청한 적이 없다면, 메일에 적힌 번호가 아니라 원래 알던 번호로 전화해 확인합니다.
- 의심 신호: 급하다는 재촉, 처음 보는 파일 확장자, 평소와 다른 보낸 주소
- 안전한 습관: 확인 전에는 파일을 내려받거나 열지 않습니다.
한 줄 정리: 의심되면 열지 말고, 아는 번호로 먼저 전화하세요.
3단계. 점검 — 이번 주 안에 할 일
5) 비밀번호도 바꿔야 하나요? - 메일과 PC 계정 따로
의심 파일을 이미 열었다면 PC 로그인 비밀번호와 메일 비밀번호를 바꾸고, 서로 다르게 씁니다.
새어 나간 흔적은 같은 비밀번호를 쓰는 다른 계정에도 쓰일 수 있습니다. 그래서 계정마다 비밀번호를 다르게 쓰는 게 가장 확실한 방어입니다.
| 계정 | 할 일 |
|---|---|
| PC(윈도우) 로그인 | 새 비밀번호로 바꾸기 |
| 메일 계정 | 다른 비밀번호 + 2단계 인증 켜기 |
| 홈페이지 관리자 | 메일과 다른 비밀번호 쓰기 |
- 2단계 인증: 비밀번호에 더해 휴대폰 확인을 한 번 더 받는 설정입니다.
- 우선순위: 메일 계정부터 바꾸세요. 다른 계정의 비밀번호 찾기가 메일로 오기 때문입니다.
한 줄 정리: 비밀번호 하나가 새도 다른 계정은 지켜지게 나눠 쓰세요.
6) PC 담당자에게는 무엇을 부탁하나요? - 445번 포트와 기록 확인
PC나 네트워크를 맡은 업체가 있다면 "외부로 나가는 445번 포트가 막혀 있나요?"라고 물어보세요.
블랙포인트 사이버는 패치 전까지 외부로 나가는 파일 공유 통로(445번 포트)를 막으라고 권했습니다. 이 통로가 막혀 있으면 흔적이 밖으로 나가기 어려워집니다.
- 부탁할 것: 445번 포트 외부 차단, 낯선 외부 접속 기록 확인
- 업체가 없다면: 오늘 업데이트와 첨부파일 습관만 지켜도 위험이 크게 줄어듭니다.
한 줄 정리: 전문 설정은 담당자에게 한 줄로 부탁하면 됩니다.
한눈에 보기
| 궁금할 때 | 해야 할 것 |
|---|---|
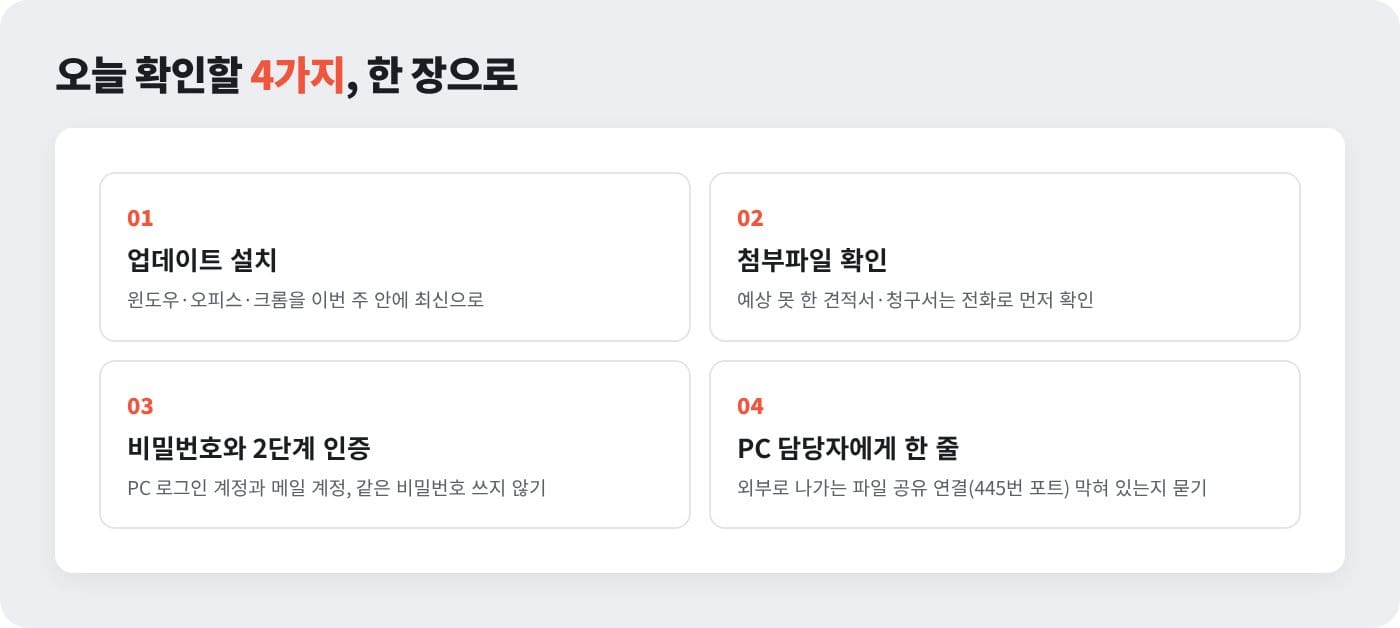
| 무엇이 문제인가요? | 파일을 열면 로그인 흔적이 새는 아웃룩 취약점 |
| 우리도 해당되나요? | 아웃룩·오피스·크롬을 쓰면 해당 |
| 오늘 무엇을 하나요? | 세 곳 업데이트 + 첨부파일 전화 확인 |
| 이번 주 안에는? | 비밀번호 분리, 2단계 인증, 445번 포트 확인 |
한 줄 정리: 업데이트, 첨부파일, 비밀번호, 담당자 확인 네 가지입니다.
실행 체크리스트
- □ 가게 PC마다 윈도우 업데이트 확인 누르기
- □ 워드·엑셀에서 파일 → 계정 → 지금 업데이트 누르기
- □ 크롬 정보 화면에서 최신 버전인지 확인하기
- □ 직원에게 "모르는 견적서는 전화 먼저" 한 줄 공지하기
- □ 메일 계정 2단계 인증 켜기
- □ PC 담당 업체에 445번 포트 차단 여부 묻기
한 줄 정리: 1~3번은 오늘, 4~6번은 이번 주 안에 하시면 됩니다.
자주 묻는 질문
아웃룩 첨부파일을 이미 열었는데 어떻게 하나요?
먼저 업데이트를 하고, PC와 메일 비밀번호를 바꾸세요. 그다음 메일 계정의 로그인 기록에서 낯선 접속이 있는지 봅니다. 이상한 기록이 있으면 KISA 118 상담 센터에 문의하세요.
오피스 업데이트 방법은 윈도우 업데이트와 같나요?
다를 수 있습니다. 오피스는 프로그램 안의 파일 → 계정 → 업데이트 옵션에서 따로 받는 경우가 많습니다. 윈도우와 오피스, 두 곳을 모두 확인하는 게 안전합니다.
웹 메일만 쓰면 괜찮나요?
이번 아웃룩 취약점의 직접 대상은 아닙니다. 다만 같은 달 크롬 취약점도 고쳐졌으니 브라우저 업데이트는 해야 합니다. 첨부파일을 PC에 내려받아 오피스로 연다면 오피스 업데이트도 필요합니다.
홈페이지에도 영향이 있나요?
이번 취약점은 홈페이지가 아니라 PC의 아웃룩 문제입니다. 다만 같은 비밀번호를 홈페이지 관리자에도 썼다면 함께 바꾸세요. 관리자 계정은 메일과 다른 비밀번호를 쓰는 게 기본입니다.
한 줄 정리: 열었다면 업데이트와 비밀번호 변경, 안 열었다면 업데이트만 해도 됩니다.
홈페이지 보안은 잇다웹에서
PC 보안은 업데이트로 스스로 챙길 수 있지만, 홈페이지 서버 보안은 전문 작업이 필요할 때가 있습니다. 잇다웹은 모든 요금제에 SSL 보안 인증서를 포함합니다. 유지보수는 필요한 작업만 건별로 맡길 수 있습니다.
| 항목 | 잇다웹(2026년 11월 공식 페이지 기준, VAT 포함) |
|---|---|
| SSL 보안 인증서(주소창 자물쇠) | 모든 요금제 무료 포함 |
| 보안 패치·버전 업데이트 | 120,000원(회당) |
| 메일 도메인 인증 설정 | 80,000원(건당) |
| 해킹·악성코드 감염 복구 | 300,000원 이상(건당) |
| 서버 장애 긴급 대응 | 150,000원 이상(야간·주말 50% 할증) |
한 줄 정리: 자세한 항목과 기간은 홈페이지 유지보수 안내에서 확인하세요.
오늘의 글은 여기까지입니다. 지금 가게 PC에서 업데이트 버튼 세 곳부터 눌러 보세요.
※ 이 글은 2026년 11월 기준 보도와 공식 페이지를 바탕으로 썼습니다. 요금과 기능은 바뀔 수 있으니 이용 전 공식 안내를 확인해 주세요.
함께 보면 좋을 글
홈페이지 보안까지 함께 점검하고 싶다면 무료 견적 상담에서 편하게 물어보세요.
본문 이미지: 잇다웹 제작 설명 이미지 (outlook-hash-flow, update-3places, check-4points)